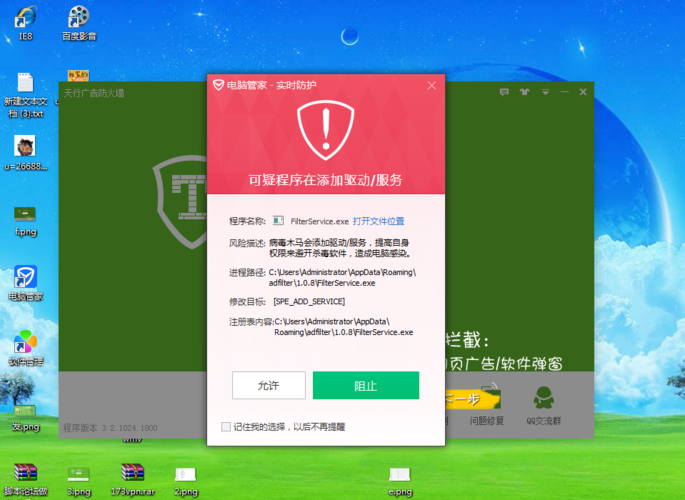
很多软件开发者或用户都遇到过这样的困惑:原本运行正常的软件,在开启腾讯电脑管家后,突然被报毒或拦截。这背后通常不是软件真的含有病毒,而是安全软件的检测机制、规则库或误报策略导致的。以下从几个常见角度分析原因,并给出应对思路。
1. 启发式扫描与行为检测的误判
腾讯电脑管家内置了启发式扫描引擎,它会根据程序的行为特征(如修改注册表、注入进程、访问敏感目录、创建服务等)来判断是否恶意。
如果你的软件涉及以下操作,容易被误报:
- 修改系统启动项或注册表关键位置
- 读写浏览器Cookie或登录信息
- 进行网络端口监听或后台下载
- 调用系统命令(如cmd、powershell)执行脚本
- 加壳或混淆代码(安全软件常认为这是恶意软件藏身手段)
即使这些行为是软件正常功能所需,只要与病毒行为特征库相似,就可能被拦截。
2. 云端信誉库与文件指纹问题
腾讯电脑管家会将文件哈希值(MD5/SHA1)与云端信誉库比对。如果文件是:
- 新发布、首次出现的未知文件(没有足够用户下载和使用记录)
- 经过修改但未重新签名或更新版本
- 从非官方渠道下载或被打包压缩
安全软件就可能因为“信誉不足”而报毒,尤其是当文件名、路径或其他软件安装包中含有常见的病毒命名特征时。
3. 数字签名缺失或无效
正规软件通常有有效的数字签名(代码签名证书)。如果:
- 软件没有数字签名
- 签名证书已过期
- 签名被吊销
- 使用了自签名证书(未受信任)
腾讯电脑管家会将此视为高风险,提高报毒概率。很多误报正是因为开发者未对软件进行签名。
4. 白名单机制缺失
腾讯电脑管家有自己的白名单库(信任软件列表)。如果你的软件没有被收录,而是被其他安全厂商报毒(通过多引擎扫描共享信息),或者有用户主动上报为可疑,电脑管家就可能将其加入黑名单或灰色名单。
5. 用户环境或捆绑软件的影响
有时,软件本身无害,但:
- 开发环境或编译工具携带了可疑组件(例如被病毒感染过的编译器)
- 软件安装包捆绑了推广插件、广告模块,这些模块被标记为风险
- 软件目录下存在其他被感染文件,触发整体目录监控报警
- 用户同时安装了多个安全软件,冲突导致误报
6. 安全的解决与预防建议
如果你确信自己的软件是安全的,可以采取以下措施:
对于开发者
- 为软件申请正规的数字签名证书,并对所有可执行文件签名
- 向腾讯电脑管家官方提交误报申诉(腾讯电脑管家有“误报反馈”入口)
- 将软件提交至腾讯软件开放平台或安全检测平台,申请加入白名单
- 避免使用加壳、混淆等容易被误判的技术,除非必要
- 统计软件行为,尽量减少对敏感区域的直接操作
对于普通用户
- 查看报毒的具体名称和路径,判断是启发式报毒还是已知病毒名
- 在信任该软件来源的前提下,可在电脑管家中添加信任区或恢复区
- 将样本上传到多引擎扫描网站(如VirusTotal)交叉验证
- 暂时关闭电脑管家的实时防护进行测试(不推荐长期关闭)
- 联系软件官方确认是否为误报,并索取最新版本
7.
腾讯电脑管家报毒不一定是软件真的有毒,更多是自动化检测规则、信誉体系、签名状态和行为特征综合判断的结果。理解其机制后,开发者应主动签名、提交白名单;用户则应核实来源、善用信任区。安全与误报的平衡是所有安全软件都需要面对的挑战,合理的沟通和申诉能有效解决问题。